Безопасность ИИ-агента при работе с 1С и другими учётными системами строится не на одном механизме, а на трёх независимых уровнях контроля.
Три уровня — это выбор контура и модели, ограничение набора инструментов и прав доступа, и автоматическое наследование прав пользователя, которое невозможно обойти даже прямой просьбой в диалоге. Это отвечает на главное опасение служб информационной безопасности — что ИИ-агент теоретически может «уговорить сам себя» выйти за пределы разрешённого. Разбираем каждый уровень отдельно.
Уровень 1: контур и модель
Первый уровень — это то, где физически работает агент и модель, которая его «думает». Здесь на практике есть четыре варианта размещения языковой модели, и выбор между ними — это выбор баланса между стоимостью, скоростью и тем, покидают ли данные периметр компании.
- Российские облачные модели (например, YandexGPT, GigaChat) — баланс стоимости и функциональности.
- Зарубежные облачные модели — максимальная скорость и глубина ответа, но подходят только для неконфиденциальных общих вопросов, не для работы с коммерческими данными.
- Локальный контур (on-premise) — развёртывание модели внутри инфраструктуры самой компании, коммерческие данные физически не выходят за пределы её периметра.
- Закрытый контур партнёра-интегратора — использование нейросети в изолированном контуре, которым управляет партнёр: компромисс между защитой коммерческих данных и необходимостью строить и обслуживать собственную инфраструктуру с нуля.
Отдельный вопрос этого уровня: обучается ли модель на данных компании. Модель на серверах Первого Бита, которую используют клиенты без собственных мощностей, не обучается: её веса заморожены. Спикер вебинара 30 сентября 2026 года объяснил почему: если модель дообучить на данных компании, специально составленным запросом (промпт-инъекцией) из неё можно извлечь то, что она «запомнила». Поэтому знания о компании накапливаются в самом агенте, развёрнутом у клиента, а не в модели. С клиентами, которые работают через эту модель, Первый Бит подписывает соглашение о неразглашении (NDA).
На этом же уровне применяется шифрование учётных данных, ролевой доступ и разграничение по уровням автономии агента.
Уровень 2: ограничение инструментов и прав
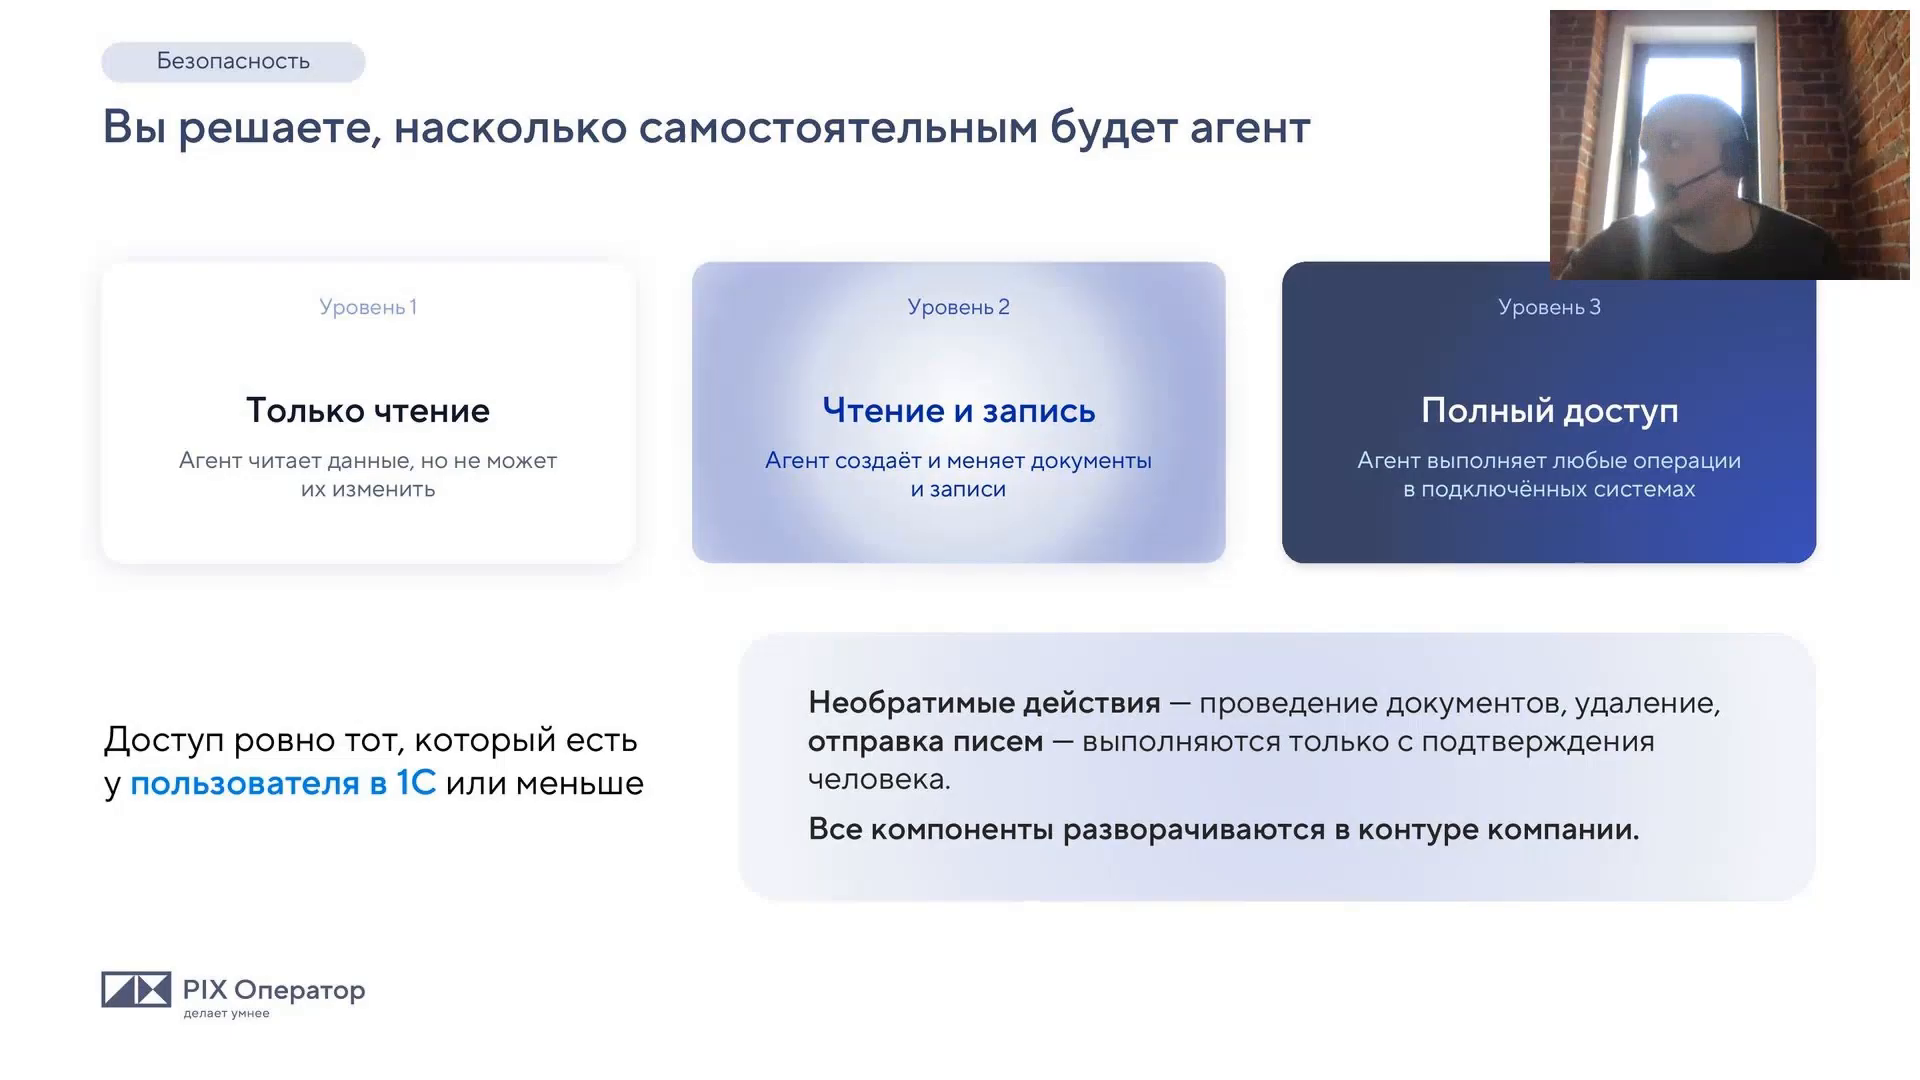
Второй уровень — это то, что конкретно разрешено делать агенту в рамках его инструментов. Доступ настраивается по трём уровням: только чтение (агент читает данные, но не может их изменить), чтение и запись (агент создаёт и меняет документы и записи), и полный доступ (агент выполняет любые операции в подключённых системах). Компания сама решает, насколько самостоятельным будет агент — доступ ровно тот, который есть у пользователя в 1С, или меньше.
Отдельная защита предусмотрена для необратимых действий: проведение документов, удаление, отправка писем — такие операции выполняются только после подтверждения человеком, независимо от того, насколько агент «уверен» в правильности своей интерпретации задачи.
Уровень 3: наследование прав — без исключений
Третий уровень работает независимо от первых двух и закрывает главный риск, о котором чаще всего спрашивают на этапе внедрения: а что, если пользователь попросит агента сделать то, на что у него самого нет прав? Права доступа агента к данным и операциям в 1С автоматически наследуются от прав конкретного пользователя, от имени которого выполняется задача, — и не могут быть расширены даже по прямой просьбе в диалоге. Агент физически не может выполнить операцию, недоступную пользователю в самой учётной системе, вне зависимости от формулировки запроса.
Технически база 1С подключается к агенту через веб-публикацию под логином и паролем пользователя 1С, а на саму базу ставится небольшое расширение с открытым кодом. Веб-публикация может оставаться в локальной сети компании, и тогда извне к базе никто не подключится. Спикер привёл пример: если подключить базу под учётной записью рядового бухгалтера и попросить агента вывести зарплату генерального директора, агент ничего не получит, потому что у бухгалтера нет таких прав и в самой 1С. О нехватке прав агент сообщает прямо: пишет, к каким объектам у него нет доступа.
Как права пользователей учитываются при подключении ИИ к 1С, показываем на демо-базе по заявке.
Прозрачность: полный журнал действий агента
Отдельно от трёх уровней контроля доступа стоит механизм прозрачности: каждое действие агента фиксируется в системных логах учётной системы. Это не заменяет ни один из трёх уровней — агент может быть полностью ограничен правами пользователя и всё равно оставлять аудиторский след, — но даёт компании ответ на вопрос «что именно агент делал в системе за последний месяц», а не только контроль в момент выполнения конкретной операции. Для службы внутреннего аудита или комплаенса это может быть не менее важно, чем сами ограничения доступа: разница между «агенту нельзя было это сделать» и «мы можем показать, что именно и когда он делал».
Почему это три отдельных уровня, а не один
Разделение важно потому, что каждый уровень закрывает свой класс риска. Контур и модель (уровень 1) закрывают риск утечки данных вовне. Ограничение инструментов (уровень 2) закрывает риск случайного или излишне самостоятельного действия там, где у агента формально есть техническая возможность что-то сделать. Наследование прав (уровень 3) закрывает риск обхода корпоративных ограничений доступа через манипуляцию диалогом с агентом — тот случай, который чаще всего вызывает наибольшее беспокойство у служб безопасности при обсуждении ИИ-агентов.
С точки зрения инфраструктуры серверная часть такого решения не требует GPU и работает на стандартном стеке (клиент-серверное приложение на PostgreSQL) — подробные технические требования и минимальный размер модели, достаточный для практической работы, разобраны в статье «Как работает ИИ-агент PIX Оператор». Пример такого решения для 1С — PIX Оператор.
Частые вопросы
Может ли ИИ-агент получить больше прав, чем есть у сотрудника, который с ним работает?
Нет — права доступа агента автоматически наследуются от прав конкретного пользователя в 1С и не могут быть расширены, в том числе по прямой просьбе в диалоге.
Нужен ли доступ агента к интернету для работы с 1С?
Нет — агент может быть развёрнут полностью в контуре компании с локальной языковой моделью, без внешней сетевой зависимости.
Что произойдёт, если агент ошибётся при выполнении необратимого действия — например, проведении документа?
Необратимые действия (проведение документов, удаление, отправка писем) выполняются только после подтверждения человеком — это не зависит от того, насколько уверенно агент интерпретировал задачу.
Можно ли ограничить агента только чтением данных, без права их менять?
Да, доступ настраивается по трём уровням — от «только чтение» до «полного доступа», и компания сама решает, какой уровень автономии дать агенту.
Требует ли развёртывание ИИ-агента в закрытом контуре отдельного дорогого оборудования?
Серверная часть приложения не требует GPU и работает на стандартном стеке; основные требования к инфраструктуре касаются выбранной языковой модели, а не самого приложения.
Можно ли увидеть, что именно агент делал в системе за прошлый период?
Да — каждое действие агента фиксируется в системных логах учётной системы, что даёт полный аудиторский след независимо от уровня прав, выданных агенту.
Обязательно ли строить собственную инфраструктуру для локального размещения модели?
Нет — помимо полностью собственного on-premise контура, есть промежуточный вариант: закрытый контур партнёра-интегратора, где нейросеть работает в изолированном окружении под управлением партнёра, без необходимости строить и обслуживать инфраструктуру с нуля.
Обучается ли языковая модель на данных компании?
Модель на серверах Первого Бита не обучается: её веса заморожены. Если бы модель дообучали на данных клиента, эти данные можно было бы извлечь специально составленным запросом. Поэтому знания о компании хранятся в самом агенте, развёрнутом в контуре клиента.
Увеличит ли ИИ-агент нагрузку на сервер 1С?
По замерам разработчика нагрузка сопоставима с нагрузкой от обычного пользователя, который работает через интерфейс 1С. Разница в том, что агент обращается к базе не через интерфейс и может одновременно обработать больший объём данных.